- 【画像】元SKEのお●ぱいこと本郷柚巴(23)、けっこう厳しい
- 「あげぽよ」生みの親の元モデル・川端かな子(36)が入れ墨ビッシリ彼氏(42)に殴り殺される
- 高校生の頃に帰り道で20代半ばの男性に呼び止められて駅への道を聞かれた
- 夫「(私)は奴隷でも女中でもない。俺の大切な人をぞんざいに扱うな」トメ「あなたの大切な人は私とお父さんよ!」こりゃだめだと、遠慮なく夫が「任務」を遂行した→その結果
- 義弟嫁のフリンと托卵が発覚し離婚。元義弟嫁「血のつながらない子どもを養うならうちの子を養え!」私「は?」
- 【修羅場】大学にて。田舎者貧乏モサ子の私に…イケメン先輩『スキです』私(…何かの罰ゲーム?奇跡!!) →『ちょっときて…』私(え!?) →鏡の前でのある行動
- たこ焼きとか肉まんとかを新幹線の車内で食べることに何故かやたら否定的な人いる。そんなに嫌かな?
- 【海外の反応】新007はロバート・パティンソンに決定
- 【あんこ】力の意味を知った少女はヴィジランテとなった【ヒロアカ】 第54話 あたしはあたしが嫌いな奴は嫌いだ
- 【悲報】日本vsオーストリア、地獄みたいな雰囲気になる
- 「生徒会にも穴はある!」のふしだらな母、フィギュア化決定wwwwwwww
- 立花孝志さんの変わり果てた姿
- 11月16日のKindle新刊『竜馬がゆく』18巻、『転生したらスライムだった件』17巻、『幸せになりたいマサムネ君』5巻など
- 隣家の友人が砲弾らしきものを持ってきた。すると友人が「高いとこから石の上に落としてみよう」と言い出し...
- 【悲報】 夫「キオクシアを今買えば3倍」←生活費250万円を突っ込んだ結果wwww
- 付き合って初めての私の誕生日、彼氏から連絡が来なかった
- 【悲報】 両親がガチで一般人なジャンプ主人公、存在しないwww
- 【画像】 中江有里 (52)たまらんwwwwwwwwwww
- カープ矢野選手ら3人、球団に契約更新しない理由開示求め申し入れ 法的処置も検討
- なぜ米原駅には何も無いのか、新幹線は停まるのに
【悲報】日本のセキュリティ、弱々なのが世界にバレてしまう
- NHKの女子アナさん、はるにゃんのはるにゃんがちょうどいい
- 嫁「部長ともよく飲んでるんだ〜」お酒が飲めないはずの嫁、iPhoneを探すで見た位置はホテル…
- 【悲報】転売ヤー増えすぎ、10個限定のキーホルダーが10個ともメルカリ出品www
- 【画像】ジャンポケ斉藤の法廷画、コイツみたいになるwwww
- 【悲報】あの大ヒットアニメ主題歌を歌った熱血歌手・山形ユキオさんが死去…ネット上に悲痛な声が広がる
- プログラマなんだけどAIでこの仕事は絶滅すると頭ではなく心で理解したわ
- パンツを下ろしてフサフサ生えてるマ●毛を披露する美女たち
- 【画像】 シスター・アイリスのクソエ□ボディに発情しちゃうエ□画像
- 医者『未婚女性が白湯を飲んでる率は異常』→大炎上してて草wwww
- おまえら深夜から早朝にかけて寝ずにやったゲーム
1: 稼げる名無しさん :2025/10/20(月) 00:45:56.289 ID:1FSJxe/j0.net
もう終わりだよこの国wwwwwwwwwwwwwwwwwwww
2: 稼げる名無しさん :2025/10/20(月) 00:46:06.266 ID:1FSJxe/j0.net
無印良品 ネットストアの物流障害発生 商品購入やマイページへのチェックインなどが停止
https://news.yahoo.co.jp/articles/9b976f88397e72b20ab2d8bab54b0c3708a18bfe
アスクル・LOHACO、ランサムウェア感染で受注・出荷停止
https://www.watch.impress.co.jp/docs/news/2056163.html
八代市役所でシステム障害 納税証明書などの発行ができず
https://news.yahoo.co.jp/articles/2e5b98f6f1a59349fe684b8b201064607fa39093
埼玉県商工会連合会にサイバー攻撃、システム障害が発生
https://s.netsecurity.ne.jp/article/2025/10/17/53824.html
アサヒGHD、決算発表を延期 サイバー攻撃によるシステム障害で
https://jp.reuters.com/markets/world-indices/V3G7T2CE6VLNDKGR5IJIOLDHAQ-2025-10-14/
https://news.yahoo.co.jp/articles/9b976f88397e72b20ab2d8bab54b0c3708a18bfe
アスクル・LOHACO、ランサムウェア感染で受注・出荷停止
https://www.watch.impress.co.jp/docs/news/2056163.html
八代市役所でシステム障害 納税証明書などの発行ができず
https://news.yahoo.co.jp/articles/2e5b98f6f1a59349fe684b8b201064607fa39093
埼玉県商工会連合会にサイバー攻撃、システム障害が発生
https://s.netsecurity.ne.jp/article/2025/10/17/53824.html
アサヒGHD、決算発表を延期 サイバー攻撃によるシステム障害で
https://jp.reuters.com/markets/world-indices/V3G7T2CE6VLNDKGR5IJIOLDHAQ-2025-10-14/
1001: 以下名無しさんに代わりまして管理人がお伝えします 1848/01/24(?)00:00:00 ID:money_soku
日本の被害が多いようにスレで言われているけれど、ランサムウェア被害トップは2025年1月段階で米国だお。(注:ただし米国はセキュリティインシデントに対して詳細に公開する義務があることが報告が多い理由の一つ)
セキュリティ関連は、平時は特に会社の売上に貢献するわけではないので予算がつきにくいお。
ただそういった状況で被害を受けると業務が長期間停止し、売上や信用に甚大な被害を受けてしまうお。
ソース:ランサム被害トップ10の国・地域を公開、2025年は国家支援型グループが活発に(日経クロステック)
ソース:Cybersecurity Risk Management, Strategy, Governance, and Incident Disclosure(SEC)
【関連記事】:アサヒビール サイバー攻撃から“紙とFAXで注文再開”もやはり届かない店が… ビアホール「いよいよ来週は在庫無くなる」
【関連記事】:【悲報】パスワード忘れたワイ、秘密の質問「好きな本は?」の答えがわからず途方に暮れる
【関連記事】:財務省になりすましてマルウェア配布、日本を標的とするサイバー攻撃特定

やる夫より:
こういったセキュリティキーも非常に優秀だけれど、全従業員に配布するにはコストが結構重く、採用されにくかったりするお
全社導入が難しい場合は、まずは役員やIT管理者に限定して導入し、リスクの高い層から順に守るという手もあるお

Yubico セキュリティキー YubiKey 5C NFC USB-C/FIDO2/WebAuthn/U2F/2段階認証/高耐久性/耐衝撃性/防水
価格: 9724円 (2025年10月25日調査価格)
割引率: 7%
ポイント: 194 (2%)pt
🔥 本日のおすすめ商品すべて見る ›

【46%OFF】日清 麺職人 柚子しお 76g×12個が1,285円!1個あたり約107円
価格は販売ページで確認46%OFF
超特価11/16時点

[カンゴール] WOOL CASUAL
価格は販売ページで確認70%OFF
TokkaNow11/17時点

竜馬がゆく 18巻(シリーズまとめ)
価格は販売ページで確認1%OFF
電書セール帳11/17時点
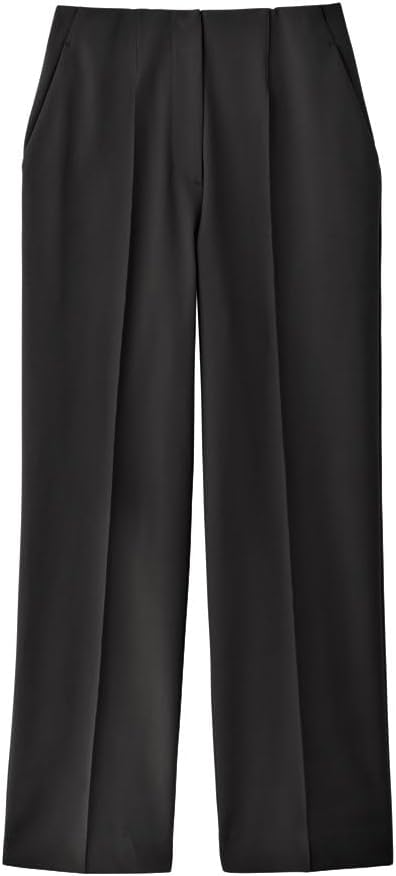
【63%OFF】グンゼ エカルム ワイドパンツ コットン混 TZW682 レディースM ブラックが2,475円!
価格は販売ページで確認63%OFF
超特価11/16時点

ポカリスエット 大塚製薬 ポカリスエット アイススラリー プレクーリング 100g ×36袋
価格は販売ページで確認71%OFF
TokkaNow11/17時点
転生したらスライムだった件 17 とある時空の物語(上)(シリーズまとめ)
価格は販売ページで確認1%OFF
電書セール帳11/17時点

【78%OFF】アディダス 薄手軽量ローカットソックス 3足組 EBL61 メンズS ホワイト/ブラックが488円!1足あたり約163円
価格は販売ページで確認78%OFF
超特価11/16時点

フィリップス 電動歯ブラシ ソニッケアー エキスパートクリーン 本格オーラルケア | 目的に合わせて選べるブラッシング | 2本パック | トラベルケース付き | 携帯用充電式 | トラベルケース付き | ブラック | HX9692/21 | Amazon.co.jp限定
価格は販売ページで確認50%OFF
TokkaNow11/17時点
1001: 以下名無しさんに代わりまして管理人がお伝えします 1848/01/24(?)00:00:00 ID:money_soku
今後ますます攻撃は増えてくるだろうし、いざという時の防衛策や復旧策は必須になってくるだろうな。
特に高機能なストレージシステムによる迅速なBCP実行体制の構築が求められる。

現在よく読まれているニュース!:
以下2chの反応と管理人の反応です
4: 稼げる名無しさん :2025/10/20(月) 00:49:39.108 ID:vWRBITK+0.net
埼玉の商工会とか金になんのかよ
5: 稼げる名無しさん :2025/10/20(月) 00:49:52.472 ID:e5cTPrn50.net
人材を育成してこなかった末路
大企業でこれだから中小なんてもっとザルだわな
大企業でこれだから中小なんてもっとザルだわな
6: 稼げる名無しさん :2025/10/20(月) 00:51:11.274 ID:mdiCjBCN0.net
日本語ガードで守られてたけどAIで突破できるようになったからだぞ
12: 稼げる名無しさん :2025/10/20(月) 01:01:25.610 ID:fvDS7f6Ea.net
俺らみたいな木っ端に対してだけは異常に厳しいけどちょっと上の社員なんか何でもできるし見れるからな
そいつらからソーシャルハッキングすれば一発ですよ
そいつらからソーシャルハッキングすれば一発ですよ
13: 稼げる名無しさん :2025/10/20(月) 01:03:18.572 ID:mdiCjBCN0.net
>>12
誰も何も出来なかったらパスワード忘れてリセットするしか無いシステムだぞ
誰も何も出来なかったらパスワード忘れてリセットするしか無いシステムだぞ
17: 稼げる名無しさん :2025/10/20(月) 01:05:50.117 ID:fvDS7f6Ea.net
>>13
usbも挿せない、gitのマージ権もない奴にセキュリティテストとかやるだけ無駄よ。少し上の社員なんか自宅PCからアクセスできんのに。
usbも挿せない、gitのマージ権もない奴にセキュリティテストとかやるだけ無駄よ。少し上の社員なんか自宅PCからアクセスできんのに。
20: 稼げる名無しさん :2025/10/20(月) 01:08:44.604 ID:AekrPZAS0.net
そらそうよ
技術者を軽視し
ITを分からないものとして全部アウトソーシングした結果
技術者を軽視し
ITを分からないものとして全部アウトソーシングした結果
21: 稼げる名無しさん :2025/10/20(月) 01:10:19.001 ID:X9/O4NE70.net
アサヒまだ復旧しないもんな…
どうなってんだよ
どうなってんだよ
25: 稼げる名無しさん :2025/10/20(月) 01:13:20.211 ID:H+eNP4Z40.net
マジレスすると攻撃側が有利すぎるから基本的に本気で攻撃されたら世界のどの企業でもダウンするぞ
26: 稼げる名無しさん :2025/10/20(月) 01:13:33.664 ID:tVR75tHu0.net
サイバーセキュリティ大臣がこのレベルの国だからしゃーない
世界でも嘲笑されてニュースになってたな
https://i.imgur.com/1vBxhzv.jpeg
https://i.imgur.com/jaenfUo.jpeg
https://i.imgur.com/1oRRJQ5.jpeg
世界でも嘲笑されてニュースになってたな
https://i.imgur.com/1vBxhzv.jpeg
https://i.imgur.com/jaenfUo.jpeg
https://i.imgur.com/1oRRJQ5.jpeg
27: 稼げる名無しさん :2025/10/20(月) 01:14:44.281 ID:fvDS7f6Ea.net
俺ら外注を疑いたくなる気持ちは分かるけど、俺らにしたらセキュリティを盾に本番を触らずに済むというメリットもありまして
28: 稼げる名無しさん :2025/10/20(月) 01:15:09.268 ID:XMxk6bRK0.net
ザルすぎるぞ
52: 稼げる名無しさん :2025/10/20(月) 01:38:49.940 ID:gn5Alc1x0.net
アメリカも結構被害出してるし
59: 稼げる名無しさん :2025/10/20(月) 01:47:03.112 ID:GXldRNdm0.net
日本の企業はセキュリティ予算を避けるべきコストとしか見ていないからね
因果応報だよ
因果応報だよ
1001: 以下名無しさんに代わりまして管理人がお伝えします 1848/01/24(?)00:00:00 ID:money_soku
やる夫より:
ランサムウェア被害発生時にBCPを維持・実行するために重要

価格: 54176円 (2025年10月25日調査価格)
ポイント: 1,625 (3%)pt
キャンペーン: ダブルポイント
現在よく読まれている記事:
https://viper.2ch.sc/test/read.cgi/news4vip/1760888756/
スポンサードリンク:
相互RSS(ブログロール)
- 1日に2回事故を起こした75歳女性、運転シミュレーターで講習 「すべて理解しました…」→
- 【闇深】医師「避妊に失敗した女性が使うアフターピル、現実がこれだよ!」⇒!!
- 韓国人「“野球・アジアCS”日本、韓国を5-1で破り4戦全勝で大会3連覇達成・・・」→「1勝3敗www」「監督は野球界から追放しろ」「サッカーも...
- 民革で内輪揉めが勃発寸前だと関係者が明らかに、あっちこっちに敵を作りすぎたせいで……
- ガリガリ君カップとかいう終末期患者の救世主他
- 1個3000円のマスクメロン15個盗んだか 防犯カメラに映ったベトナム人の男逮捕 周辺で相次ぐメロン窃盗事件との関連捜査へ 静岡
- 【有名人の受診】医者や看護師とはいえファンに恥ずかしいところを見られたくないよな他
- 【朗報】ジャンポケ斉藤さん、即日控訴
- 【驚愕】美人教師に飼われて、毎日セ◯クス漬けになった男子高校生現れる
- 休部が決定したPanasonicの野球部、野球部全員が食堂に集められて……
- 【疑問】一時代を築いた作家「虚淵玄」、こいつはどこで枯れたのか
- 【画像】元SKEのお●ぱいこと本郷柚巴(23)、けっこう厳しい
- 【ロシア】美人コンテスト、ぐにゃぐにゃになるモデル
- 古代ギリシャ人(紀元前400年)「地球の直径知りたいなぁ…せや!」
- 【動画】 前を走るバイク女子が土砂崩れに巻き込まれてしまう瞬間。
- 【悲報】ソープランドで売春をさせるという極悪な大事件が発生し逮捕されてしまうwwwwwwwwww他
- 【悲報】X民「推しの配信に嫌いなリスナーがいたのでファン辞めました、配信者はもっと配慮して」←これwwww
- 【悲報】資本主義、世界中で疑われ出すwwwww他
- 【エ□すぎ】 元カノ(ガチ美少女)を手マンでイカせまくった動画出てきたから晒すわwwwwww
- パンツを下ろしてフサフサ生えてるマ○毛を披露する美女たち

コメント